Nutzerdaten an eine KI-API senden – was Google Play verlangt
Ein LLM-Aufruf in einer App ist eine Entscheidung zur Datenweitergabe, und die User-Data-Richtlinie von Play sagt das ausdrücklich. Was offenzulegen ist, wo, und wie die Offenlegung in der App aussehen muss.
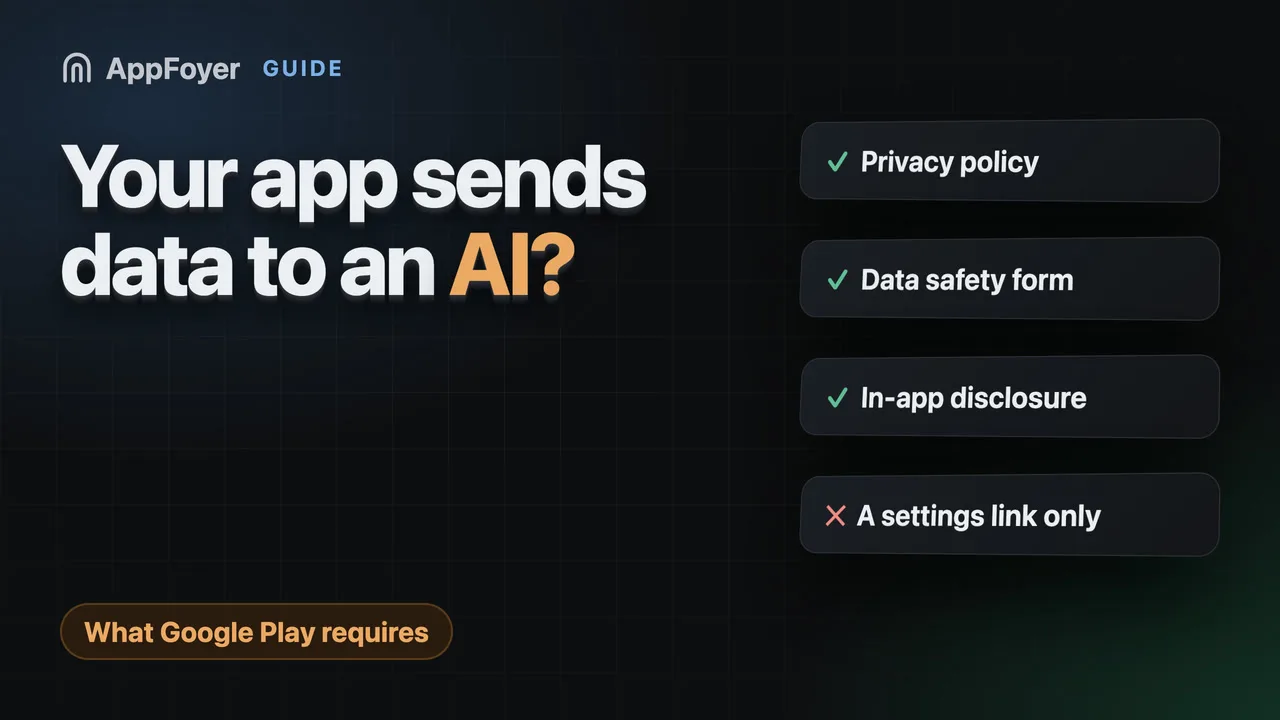
Die User-Data-Richtlinie von Google Play gilt auch für KI-Integrationen von Drittanbietern, und Sie bleiben für Offenlegung und Einwilligung verantwortlich. Wenn Ihre App Nutzerinhalte an eine KI-API sendet, ist das eine Datenweitergabe an Dritte: Nennen Sie sie in Ihrer Datenschutzerklärung, deklarieren Sie sie im Data-safety-Formular und zeigen Sie vorher eine deutlich sichtbare Offenlegung in der App.
Erledigen Sie das stattdessen in wenigen Minuten
AppFoyer hostet die Seiten, um die es in diesem Ratgeber geht – Datenschutzerklärung, Nutzungsbedingungen, Support, Kontolöschung und app-ads.txt –, auf einer eigenen Subdomain, ohne eigene Domain oder eigenen Server. Eine App ist kostenlos, und nichts, was ein Store verlangt, steht jemals hinter einer Bezahlschranke.
Geprüft am 19. September 2026. Store-Richtlinien ändern sich, manchmal ohne Ankündigung. Alles Folgende verlinkt die offizielle Dokumentation, und maßgeblich ist die dort verlinkte Seite, nicht diese hier. Widersprechen sich beide, hat der Store recht. Dieser Ratgeber ist aus dem Englischen übersetzt; Zitate aus der Store-Dokumentation bleiben im englischen Original.
Eine Funktion wie „Zusammenfassen“, „Frag deine Notizen“ oder „Bildunterschrift erzeugen“ kostet drei Zeilen Netzwerkcode – und genau deshalb überspringt sie meist das Compliance-Gespräch komplett. Aus Sicht des Stores haben Sie gerade angefangen, die Inhalte Ihrer Nutzer an ein Unternehmen zu senden, von dem diese nie gehört haben.
Google Play hat die Unklarheit in seiner User-Data-Richtlinie beseitigt: „These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.“ (Diese Anforderungen gelten auch für KI-Integrationen von Drittanbietern – etwa Produkte, Dienste, Code –, und Sie bleiben dafür verantwortlich, die Einhaltung dieser Richtlinie sicherzustellen, einschließlich eingeschränkter Nutzung, Offenlegung und Einwilligung.)
Ein besonderes KI-Regime gibt es hier nicht. Es ist die gewöhnliche Regel zur Datenweitergabe, so formuliert, dass niemand behaupten kann, der API-Aufruf sei etwas anderes gewesen.
Was zählt
Wenn Nutzerdaten das Gerät verlassen und einen Modellanbieter erreichen, zählt es – ob Sie ihn direkt aufrufen oder über einen Wrapper:
- Prompts, die etwas enthalten, das der Nutzer getippt, diktiert, fotografiert oder hochgeladen hat;
- Dokumente, Bilder und Audio, die zur Verarbeitung gesendet werden;
- Konto- oder Gerätekennungen, die an die Anfrage angehängt sind;
- Gesprächsverläufe, die Sie speichern und erneut senden.
Ein On-Device-Modell, das nie etwas an einen Server sendet, ist ein anderer Fall. Wenn Sie nicht sicher sind, welches von beidem Sie haben, lesen Sie die Dokumentation des SDK, statt es anzunehmen – mehrere „On-Device“-Bibliotheken weichen auf einen Serveraufruf aus.
Die drei Stellen, an denen es erscheinen muss
1. Ihre Datenschutzerklärung. Play verlangt, dass die Erklärung zusammen mit allen Offenlegungen in der App „comprehensively disclose how your app accesses, collects, uses, and shares user data“ (umfassend offenlegt, wie Ihre App auf Nutzerdaten zugreift, sie erhebt, nutzt und weitergibt). Nennen Sie den Anbieter und sagen Sie, was gesendet wird, wofür es verwendet wird und wie lange es aufbewahrt wird. „Wir nutzen möglicherweise Dienste Dritter, um Ihr Erlebnis zu verbessern“ ist keine Offenlegung; es ist eine Art, keine zu machen.
2. Ihr Data-safety-Formular. Nutzerinhalte an eine externe API zu senden, ist eine Weitergabe an Dritte, und genau danach fragt das Formular. Die Position von Google Play zu einer Lücke zwischen den beiden ist klar: „When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.“ (Wenn Google eine Abweichung zwischen dem Verhalten Ihrer App und Ihrer Erklärung bemerkt, können wir geeignete Maßnahmen ergreifen, einschließlich Durchsetzungsmaßnahmen.) Datenverkehr zu einem KI-Endpunkt, den Ihr Formular nicht erwähnt, ist genau eine solche Abweichung.
3. Eine Offenlegung in der App, bevor es passiert. Das ist die Anforderung, die Entwickler auslassen, weil sie als einzige UI-Arbeit erfordert. Die Regeln von Play dafür sind konkret: Die Offenlegung „must be within the app itself, not only in the app description or on a website“ (muss in der App selbst erfolgen, nicht nur in der App-Beschreibung oder auf einer Website), und sie „must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings“ (muss bei der normalen Nutzung der App angezeigt werden und darf nicht verlangen, dass der Nutzer in ein Menü oder die Einstellungen navigiert). Wo eine Einwilligung erforderlich ist, muss der Dialog „clear and unambiguous“ (klar und eindeutig) sein und eine „affirmative user action (for example, tap to accept, tick a check-box)“ (aktive Handlung des Nutzers, zum Beispiel Tippen zum Akzeptieren oder Ankreuzen eines Kästchens) erfordern.
Ein Link zu Ihrer Datenschutzerklärung in einem Einstellungsbildschirm ist keine Offenlegung in der App. Ein Satz auf dem Bildschirm, auf dem die Funktion zum ersten Mal genutzt wird, vor der ersten Anfrage, ist eine.
Fragen, die Sie beantworten sollten, bevor Sie die Funktion ausliefern
- Was genau steht im Prompt? Entwickler sind regelmäßig überrascht, wie viel Kontext ihr eigener Code anhängt.
- Trainiert der Anbieter damit? Consumer- und Enterprise-Tarife derselben API unterscheiden sich hier oft, und Ihre Erklärung stellt es als Tatsache dar.
- Wie lange bewahrt der Anbieter es auf? Nennen Sie den Zeitraum oder sagen Sie, dass Sie ihn nicht kontrollieren.
- Kann der Nutzer die Funktion vermeiden? Eine Funktion, die stillschweigend alles sendet, ist schwerer zu erklären als eine, für die sich der Nutzer aktiv entscheidet.
- Was ist mit Minderjährigen? Wenn Ihre App Kinder erreicht, ist das der Punkt, an dem Sie innehalten und sich beraten lassen sollten.
Beantworten Sie diese Fragen schriftlich, bevor die Funktion ausgeliefert wird. Jede ist ein Satz in der Datenschutzerklärung, und wenn Sie eine nicht beantworten können, können Sie die Erklärung nicht ehrlich schreiben.
Wenn Ihre App auch Inhalte erzeugt
Unabhängig von der Datenweitergabe behandeln die Richtlinien von Play KI-generierte Inhalte – deren Kennzeichnung und die Verhinderung, dass die App verbotenes Material erzeugt. Das ist eher eine Frage der Inhaltsrichtlinien als des Datenschutzes, und es lohnt sich, den aktuellen Richtlinientext vor dem Launch direkt zu lesen; wir haben ihn hier nicht zusammengefasst, weil er sich ändert.
Was AppFoyer hier tut
Wir entwerfen Ihre Datenschutzerklärung aus dem, was tatsächlich in Ihren Build-Dateien steht, sodass ein KI-SDK in Ihrer Abhängigkeitsliste als benannter Drittanbieter auftaucht, statt stillschweigend ausgelassen zu werden. Die Checkliste markiert die Seite, solange der Abschnitt zu Drittanbietern noch ein Platzhalter ist.
Was wir nicht leisten können, ist die Offenlegung in der App – das ist ein Bildschirm in Ihrer App, und die Richtlinie sagt ausdrücklich, dass eine Website ihn nicht ersetzen kann. Und wie immer sind die Vorlagen ein Ausgangspunkt, keine Rechtsberatung. Alles, was Minderjährige oder sensible Daten betrifft, ist eine Stunde bei einem Anwalt wert.
Die maßgeblichen Quellen
- User Data policy – Google Play-Hilfe. Jedes Zitat oben stammt von dieser Seite; dieser Text ist entscheidend.
- Provide information for Google Play’s Data safety section – Google Play Console-Hilfe
- App privacy details on the App Store – Apple