Посібники Політика конфіденційності
Надсилання даних користувачів до AI API — що вимагає Google Play
Додати виклик LLM у застосунок — це рішення про передавання даних, і політика User Data у Play прямо це зазначає. Що треба розкрити, де і як має виглядати розкриття в застосунку.
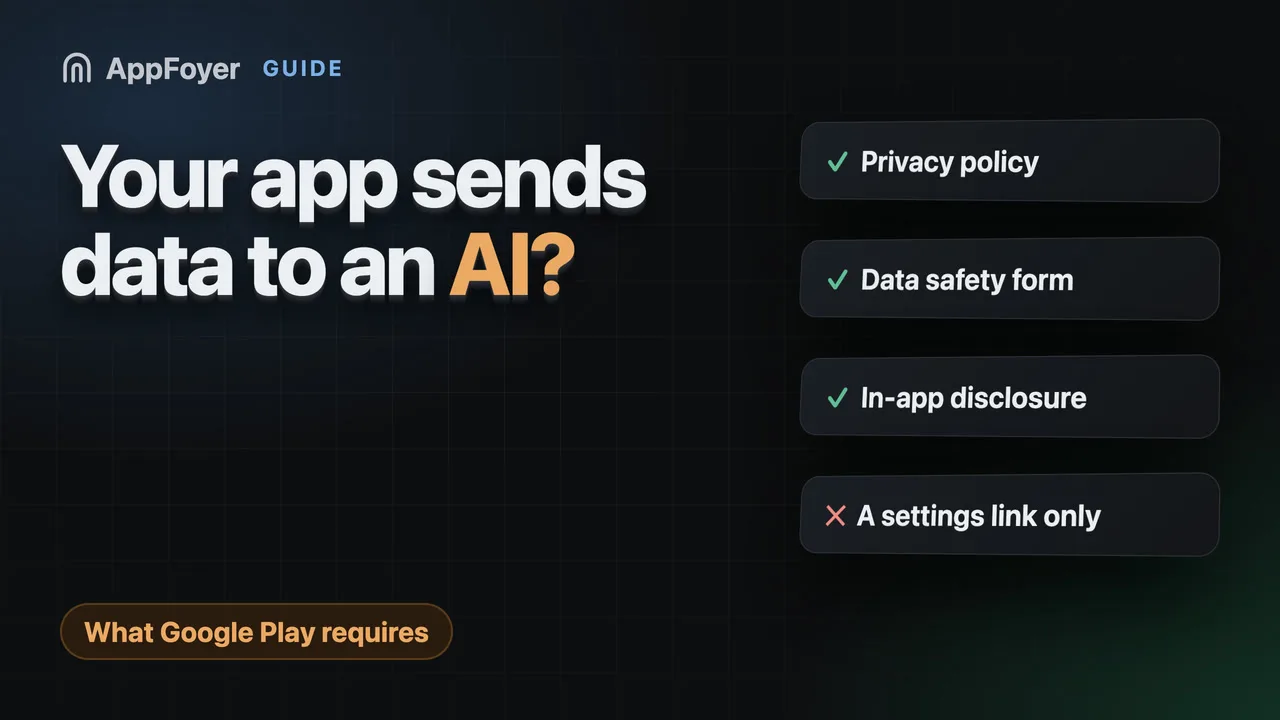
Політика User Data у Google Play поширюється на сторонні інтеграції AI, і відповідальність за розкриття інформації та згоду лишається на вас. Якщо ваш застосунок надсилає вміст користувача до AI API, це передавання даних третій стороні: назвіть її у своїй політиці конфіденційності, задекларуйте це у формі Data safety і покажіть помітне розкриття в застосунку, перш ніж це станеться.
Зробіть це за кілька хвилин
AppFoyer розміщує сторінки, про які цей посібник, — політику конфіденційності, умови, підтримку, видалення акаунта та app-ads.txt — на власному піддомені, без вашого домену й сервера. Один застосунок — безкоштовно, і ніщо з того, чого вимагає магазин, ніколи не буває за платним доступом.
Перевірено 19 вересня 2026 р.. Політики магазинів змінюються, іноді без попередження. Усе нижче посилається на офіційну документацію, і авторитетом є та сторінка, а не ця. Якщо вони розходяться, правий магазин. Цей посібник перекладено з англійської; цитати з документації магазинів наведено в англійському оригіналі.
Додати функцію “підсумуй це”, “запитай про свої нотатки” чи “згенеруй підпис” — це три рядки мережевого коду, саме тому вона зазвичай повністю оминає розмову про відповідність вимогам. З погляду магазину ви щойно почали надсилати вміст своїх користувачів компанії, про яку вони ніколи не чули.
Google Play усунув неоднозначність у своїй політиці User Data: “These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.” (Ці вимоги також поширюються на сторонні інтеграції AI (як-от продукти, сервіси, код), і ви залишаєтеся відповідальними за дотримання цієї політики, зокрема щодо обмеженого використання, розкриття інформації та згоди.)
Окремого режиму для AI тут немає. Це звичайне правило щодо передавання даних, сформульоване так, щоб ніхто не міг стверджувати, що виклик API — це щось інше.
Що враховується
Якщо дані користувача залишають пристрій і потрапляють до постачальника моделі, це враховується — незалежно від того, викликаєте ви його напряму чи через обгортку:
- промпти з будь-чим, що користувач надрукував, надиктував, сфотографував або завантажив;
- документи, зображення та аудіо, надіслані на обробку;
- ідентифікатори облікового запису чи пристрою, додані до запиту;
- історія розмов, яку ви зберігаєте та надсилаєте повторно.
Модель на пристрої, яка нічого не надсилає на сервер, — це інший випадок. Якщо ви не певні, який із них у вас, прочитайте документацію SDK, а не робіть припущень: кілька бібліотек “на пристрої” в разі потреби переходять на виклик сервера.
Три місця, де це має з’явитися
1. Ваша політика конфіденційності. Play вимагає, щоб політика разом із будь-якими розкриттями в застосунку “comprehensively disclose how your app accesses, collects, uses, and shares user data” (вичерпно розкривала, як ваш застосунок отримує доступ до даних користувачів, збирає, використовує та передає їх). Назвіть постачальника й скажіть, що надсилається, для чого це використовується і як довго зберігається. “Ми можемо використовувати сторонні сервіси, щоб покращити ваш досвід” — це не розкриття, а спосіб його уникнути.
2. Ваша форма Data safety. Надсилання вмісту користувача до зовнішнього API — це передавання третій стороні, і форма питає саме про це. Позиція Google Play щодо розбіжності між ними однозначна: “When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.” (Коли Google дізнається про розбіжність між поведінкою вашого застосунку та вашою декларацією, ми можемо вжити відповідних заходів, зокрема примусових.) Трафік до AI-ендпоінта, про який ваша форма не згадує, — саме така розбіжність.
3. Розкриття в застосунку, перш ніж це станеться. Цю вимогу розробники пропускають, бо лише вона потребує роботи над інтерфейсом. Правила Play щодо неї конкретні: розкриття “must be within the app itself, not only in the app description or on a website” (має бути в самому застосунку, а не лише в описі застосунку чи на вебсайті) і “must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings” (має показуватися під час звичайного користування застосунком і не вимагати від користувача переходу в меню чи налаштування). Там, де потрібна згода, діалог має бути “clear and unambiguous” (чітким і недвозначним) і вимагати “affirmative user action (for example, tap to accept, tick a check-box)” (активної дії користувача, наприклад натискання для прийняття чи позначки в прапорці).
Посилання на вашу політику конфіденційності на екрані налаштувань — це не розкриття в застосунку. Речення на екрані, де функцію використовують уперше, до першого запиту, — це воно.
Питання, на які треба відповісти до випуску функції
- Що саме міститься в промпті? Розробників регулярно дивує, скільки контексту додає їхній власний код.
- Чи навчається постачальник на цих даних? Споживчий і корпоративний тарифи одного й того самого API тут часто відрізняються, а ваша політика стверджує це як факт.
- Як довго постачальник їх зберігає? Назвіть строк або скажіть, що ви його не контролюєте.
- Чи може користувач уникнути цієї функції? Функцію, яка мовчки надсилає все, пояснити складніше, ніж ту, яку користувач вмикає сам.
- А як щодо неповнолітніх? Якщо ваш застосунок охоплює дітей, саме тут варто зупинитися й отримати консультацію.
Дайте письмові відповіді на них до випуску функції. Кожна з них — це речення в політиці, і якщо ви не можете відповісти, то не можете чесно написати політику.
Якщо ваш застосунок ще й генерує вміст
Окремо від передавання даних, політики Play стосуються вмісту, згенерованого AI, — його маркування та запобігання створенню застосунком забороненого матеріалу. Це питання політики щодо вмісту, а не конфіденційності, і перед запуском варто прочитати чинний текст політики безпосередньо; ми тут його не підсумовуємо, бо він змінюється.
Що тут робить AppFoyer
Ми складаємо чернетку вашої політики конфіденційності на основі того, що насправді є у ваших файлах збірки, тож AI SDK у вашому списку залежностей з’являється як названа третя сторона, а не тихо пропускається. Чекліст і далі позначатиме сторінку, поки розділ про сторонні сервіси залишається заповнювачем.
Чого ми не можемо зробити, то це розкриття в застосунку — це екран у вашому застосунку, і політика прямо вказує, що вебсайт не може його замінити. І як завжди, шаблони — це відправна точка, а не юридична консультація. Усе, що стосується неповнолітніх або чутливих даних, варте години часу юриста.
Офіційні джерела
- Політика щодо даних користувачів — Довідка Google Play. Усі цитати вище взято з цієї сторінки; саме цей текст є вирішальним.
- Надання інформації для розділу Data safety в Google Play — Довідка Google Play Console
- Відомості про конфіденційність застосунку в App Store — Apple